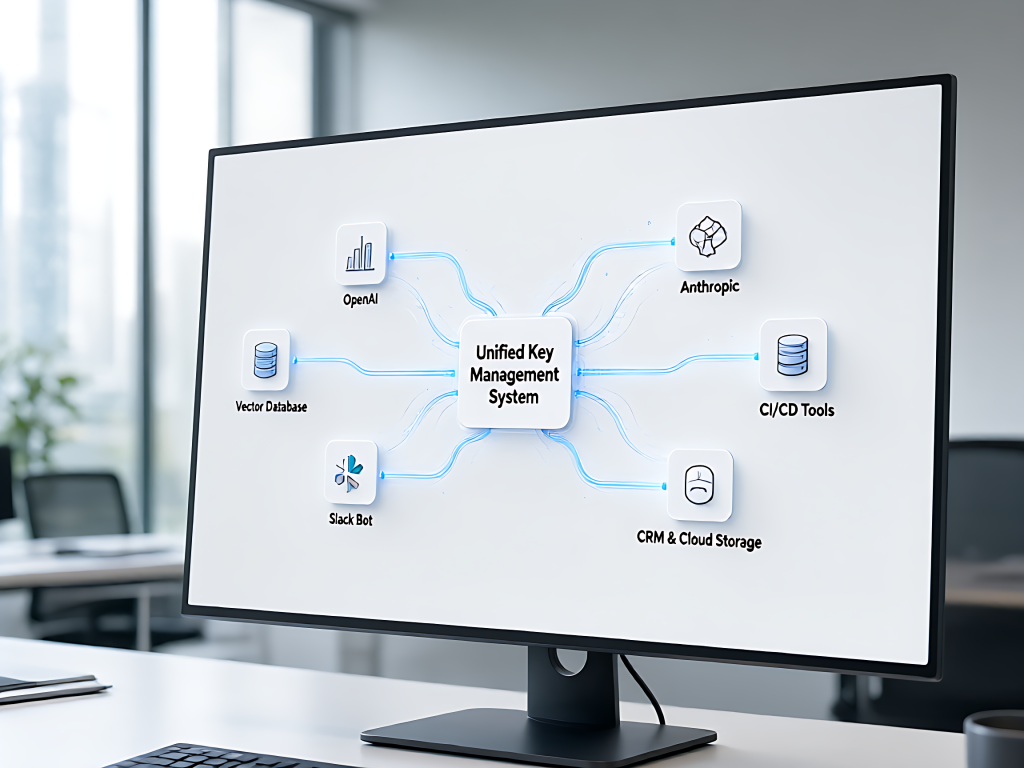
在自动化流程上线前,一定要将所有 AI API 密钥纳入统一的管理系统。 AI 工作空间通常涉及 OpenAI、Anthropic、向量数据库、CI/CD 工具、Slack 机器人、CRM 及云存储等多方服务。一旦某个密钥泄露,可能引发数据暴露、意外账单或工作流中断。GitGuardian 数据显示,2023 年 GitHub 上新暴露的密钥数量达到 1280 万条,反映出此类安全问题的普遍性 [来源: GitGuardian]。
核心观点: 密钥管理平台将 API 密钥、令牌、数据库密码及服务凭证从代码、聊天记录和共享笔记本中隔离。以运行 20 个自动化工作流的小型 AI 团队为例,若某个 OpenAI 密钥受损,使用管理平台可在数分钟内完成轮换,无需在 40 个脚本和 12 个环境文件中手动排查。优质工具还提供审计日志、访问规则、版本历史及自动轮换功能。注重控制的团队可选 HashiCorp Vault重度使用 AWS 的团队推荐 AWS Secrets Manager追求快速部署则适合 Doppler。
AI 工作空间为何需要密钥管理
AI 团队迭代速度快。有人在笔记本中测试提示词链,有人搭建类 Zapier 的自动化流程,还有人将向量数据库令牌写入本地 .env 文件后便置之不理。随着 AI 项目变得有用,密钥数量似乎会急剧增加。
密钥管理平台为团队提供统一的敏感值存储与调用入口。用户无需在脚本中粘贴密钥,而是通过运行时调用获取。优质工具支持最小权限原则比如说聊天机器人只能读取特定密钥,无法查看生产数据库凭证。
选型关键指标
- 访问控制: 是不是支持按应用、用户、角色或环境授权密钥?
- 审计日志: 能否追踪谁在何时访问了特定密钥?
- 轮换机制: 密钥是不是支持自动或定时更换?
- 集成能力: 是不是兼容 GitHub Actions、Kubernetes、Docker、Terraform 及云平台?
- 开发者体验: 部署是不是便捷,避免团队因复杂而弃用?
六款适用于 AI 团队的密钥管理工具
1. HashiCorp Vault
适用场景: 需要深度控制、自托管及强策略规则的团队。
HashiCorp Vault 功能强大,支持静态密钥存储、短期数据库凭证生成、数据加密及基于细粒度策略的访问管理。适合拥有模型网关、嵌入管道及内部代理等多个服务的 AI 平台。
部署是主要门槛。对小团队而言,Vault 配置较重,需在策略、认证方法及维护上投入时间。但对安全优先的团队而言,其优势难以替代。
2. AWS Secrets Manager
适用场景: 已在 AWS 上运行 AI 工作负载的团队。
AWS Secrets Manager 为 Lambda、ECS、EKS、SageMaker 等 AWS 服务提供密钥存储与轮换。若 AI 技术栈包含 Bedrock、RDS、S3 或私有 API,该工具集成度极高。
其优势在于原生集成:IAM 控制访问,CloudTrail 记录活动,支持数据库的自动轮换。缺点是成本及云厂商锁定。若部分技术栈在 AWS 之外,管理体验会稍显割裂。
3. Azure Key Vault
适用场景: 使用 Azure OpenAI、Entra ID 及微软安全工具的微软生态团队。
Azure Key Vault 存储密钥、证书及机密信息。适合基于 Azure OpenAI 构建 AI 助手或在 Azure Functions、AKS、Logic Apps 中运行工作流的企业。
基于角色的访问控制与微软身份工具配合良好,监控功能可对接 Microsoft Defender 及 Azure 日志。权限配置存在复杂性,访问策略与角色分配容易重叠,初期上手需要适应,但配置完成后运行稳定。
4. Google Secret Manager
适用场景: 使用 Google Cloud、Vertex AI、Cloud Run 及 BigQuery 的团队。
Google Secret Manager 设计简洁,将密钥作为命名资源存储,支持版本控制并集成 IAM。对使用 Vertex AI 管道或 Cloud Functions 的 AI 团队,能低成本地将凭证与源代码隔离。
界面易懂,API 直白。虽缺乏 Vault 的部分高级功能,但满足初期需求足够。
5. Doppler
适用场景: 希望避免漫长配置周期,追求快速部署的初创及产品团队。
Doppler 侧重开发者效率,管理 dev、staging 及 production 等环境的密钥,兼容 GitHub Actions、Vercel、Docker、Kubernetes 及多种云工具。
适合密钥频繁变更的 AI 产品场景,如 OpenAI、Pinecone、Stripe、Slack 及内部 API 令牌。支持同步密钥至本地开发环境,无需手动粘贴文件。
6. 1Password Secrets Automation
适用场景: 已使用 1Password 管理人类密码的团队。
1Password Secrets Automation 将机器密钥纳入团队信任的密码管理系统。开发者可将密钥注入 CI/CD 流水线、脚本及基础设施工具。
对小型 AI 团队友好。若团队已在 1Password 中存储供应商登录、恢复码及共享凭证,增加 API 密钥管理符合直觉。虽无法替代 Vault 应对复杂基础设施,但具备实用性与易采用性。
AI 场景中需保护的核心密钥类型
- LLM 提供商密钥(OpenAI、Anthropic、Cohere、Mistral)
- 向量数据库凭证(Pinecone、Weaviate、Milvus、Chroma)
- 云存储令牌(S3、Azure Blob Storage、Google Cloud Storage)
- Webhook 密钥(Slack、Discord、GitHub 及自动化工具)
- 供代理、仪表盘及检索系统使用的数据库密码