嘉宾背景与访谈缘起
WP Tavern 的播客节目 Jukebox 邀请了资深开发者 Milan Petrović 做专访。Milan 自 2007 年起深耕 WordPress 生态,早期主要开发 bbPress 论坛扩展插件,曾运营自己的插件开发公司 Dev4Press。2024 年,他加入 Freemius 团队,担任全栈开发人员,近两年的工作经历为他带来了新的视角。
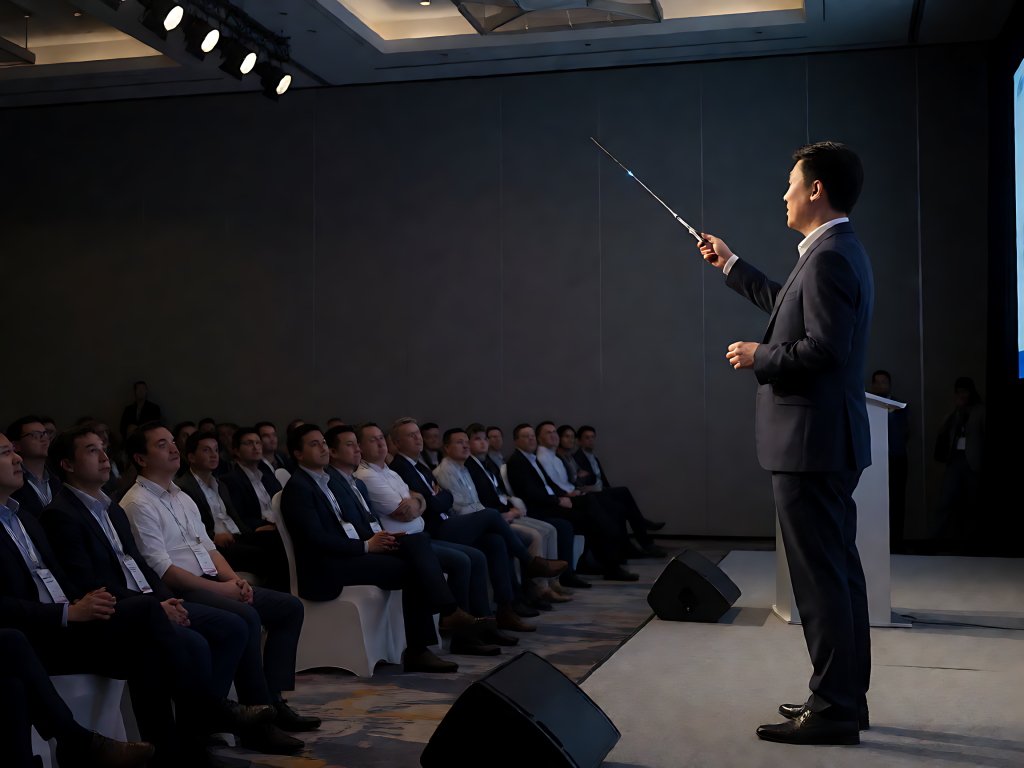
本次访谈是在 WordCamp Europe 现场做的。Milan 刚刚完成了一场名为“通过 PHP 8.x 强化插件设计”的技术分享,反响热烈。许多参会者在会后向他提问,询问关于代码安全的具体细节。这场分享的核心观点很直接:在 2026 年的当下,继续编写支持 PHP 7 的遗留代码,不再仅仅是一种坏习惯,而是在主动给自动化漏洞利用开绿灯。
遗留 PHP 代码的安全隐患
大多数 WordPress 用户只在主机控制面板中瞥见过 PHP 版本号,却并未真正理解不同版本对网站安全和性能的具体影响。Milan 指出,许多开发者为了兼容最低的服务器环境,不得不牺牲现代化的安全特性,这种权衡在如今看来已经过时。
他的演示通过“漏洞实验室”插件直观展示了这一差异。在旧版 PHP 环境中,常见的身份验证绕过和服务器端请求伪造(SSRF)攻击往往能轻易得手;而在 PHP 8 中,这些攻击会被语言本身内置的安全机制所阻断。这种“原生盾牌”的作用,是单纯依靠代码清洗(sanitisation)无法完全替代的。
从被动修补到主动防御
在技术分享中,Milan 强调了从“打地鼠”式的补丁维护转向“安全设计”的思维转变。旧版 PHP 环境存在大量未修复的漏洞和已知缺陷,这些短板不仅增加了安全风险,还拖累了性能表现。相比之下,PHP 8 在减少内存占用和加速执行效率方面有着显著提升,这让升级不仅是安全需求,也是性能优化的手段。
对于主机提供商、代理机构和插件开发者而言,现代化升级不必一步到位,可以逐个插件、逐步更新。这种渐进式的方法降低了迁移的风险,让团队能更从容地适应语言特性的变化。
社区认知的差距与行动建议
尽管 PHP 8 已是重大里程碑,但广大社区对服务器环境如何影响网站稳定性与安全性的认知仍显不足。WordPress 核心社区需要更多地传播这一观念,打破“网站能用就不需要改”的固有思维。
目前,后台仪表盘虽然会提示 PHP 版本过新或过旧,但往往缺乏深入的解释,导致用户难以做出正确决策。Milan 的建议是,开发者应熟悉现代 PHP 模式,确保插件在面对各类利用时具备更强的韧性。随着时间推移,忽视版本升级将直接暴露在日益复杂的网络攻击风险之下,唯有拥抱新特性,才能构建真正面向未来的安全产品。